Botnet Saldırısı Nasıl Gerçekleşir?
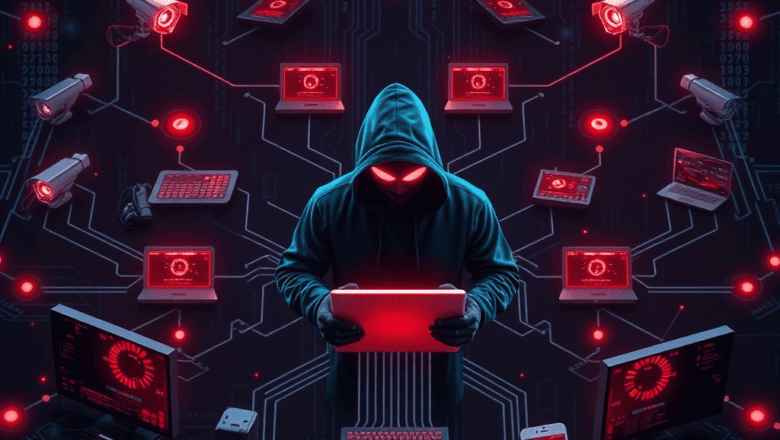
İnternet kullanıcılarının çoğu “botnet saldırısı” kavramını duymuştur, ancak çok azı bu tehdidin nasıl işlediğini tam anlamıyla bilir. Günümüzde her 5 saniyede bir yeni bir cihazın bot ağına katıldığını söylemek abartı olmaz. Bu gizli ordular, farkında olmadığınız bilgisayarlar, akıllı ev aletleri ve hatta buzdolaplarından oluşuyor. Siber suçlular, bu cihazları ele geçirerek devasa saldırı ağlarına dönüştürüyor.
Peki bir botnet saldırısı tam olarak nasıl gerçekleşiyor? Süreç, göründüğünden çok daha sistematik ve korkutucu derecede basit. Saldırganlar önce zafiyetli cihazları tarar, ardından kötü amaçlı yazılım bulaştırır ve son adımda bu cihazları uzaktan yönetir. Bu makalede, botnet saldırılarının tüm aşamalarını, korunma yöntemlerini ve uzman tavsiyelerini adım adım inceleyeceğiz.
Temel Kavramlar ve Tanımlar
Botnet terimi, “robot” ve “network” (ağ) kelimelerinin birleşiminden oluşur. Bir botnet saldırısı, kötü niyetli yazılımlarla enfekte edilmiş yüzlerce, binlerce hatta milyonlarca cihazın tek bir merkezden yönetilmesiyle gerçekleşir. Bu enfekte cihazlara “bot” veya “zombi” denir. Sahipleri genellikle cihazlarının ele geçirildiğinin farkında bile olmaz.
Bu saldırı türünün en tehlikeli yanı, kullanılan altyapının tamamen masum cihazlardan oluşmasıdır. Bir DDoS saldırısı düzenlemek veya kimlik avı kampanyası başlatmak için saldırganın kendi sunucularını kullanması gerekmez. Ele geçirdiği her cihaz, saldırının gücünü katlayarak artırır.
Botnet saldırılarının tarihçesi 2000’li yılların başına dayansa da, günümüzde IoT (Nesnelerin İnterneti) cihazlarının yaygınlaşmasıyla birlikte tehdit boyutu katlanarak büyüdü. Mirai botnet’i 2016’da 600 bin IoT cihazını ele geçirerek Twitter, Netflix gibi dev platformları çökertmişti.
Botnet Saldırısının Aşamaları
Bir botnet saldırısı genellikle dört temel aşamadan oluşur. İlk aşama “keşif”tir. Saldırgan, internete bağlı cihazları tarar ve güvenlik açıkları arar. Zayıf şifreler, güncellenmemiş yazılımlar veya varsayılan ayarlar bu taramada en sık karşılaşılan zafiyetlerdir.
İkinci aşama “enfeksiyon”dur. Saldırgan, keşfettiği zafiyeti kullanarak cihaza kötü amaçlı yazılım yükler. Bu genellikle bir e-posta eki, sahte bir güncelleme veya güvenilmeyen bir kaynaktan indirilen dosya aracılığıyla gerçekleşir. Enfeksiyon sonrası cihaz, botnet ağına katılmış olur.
Üçüncü aşama “komuta ve kontrol”dür. Enfekte cihazlar, merkezi bir sunucu (C&C) ile iletişim kurar. Saldırgan bu sunucu üzerinden tüm botlara aynı anda talimat gönderebilir. Son aşama ise “saldırı” aşamasıdır. Tüm botlar aynı anda hedefe yönlendirilir; bu bir DDoS saldırısı, spam gönderimi veya veri hırsızlığı olabilir.
En Yaygın Botnet Türleri
Botnet saldırıları, kullanım amacına göre farklı türlere ayrılır. En bilinen tür DDoS botnetleridir. Bu botnetler, hedef sunucuya aşırı trafik göndererek hizmetin çökmesine neden olur. Özellikle oyun platformları, e-ticaret siteleri ve bankacılık sistemleri bu saldırıların sık hedefidir.
Spam botnetleri ise ele geçirilen cihazlar üzerinden milyonlarca istenmeyen e-posta gönderir. Bu e-postalarda genellikle kimlik avı bağlantıları veya kötü amaçlı yazılım bulunur. Kullanıcılar farkında olmadan kendi cihazları üzerinden başkalarına saldırı düzenlenmesine aracılık eder.
Kripto madenciliği botnetleri son yıllarda popüler hale geldi. Saldırganlar, enfekte cihazların işlem gücünü kullanarak kripto para madenciliği yapar. Bu durum cihazın performansını ciddi şekilde düşürürken elektrik faturalarını da artırır. [DDoS saldırıları] ile karşılaştırıldığında kripto madenciliği botnetleri daha gizli çalışır.
Botnet Saldırılarından Korunma Yöntemleri
Botnet saldırılarına karşı en etkili korunma yöntemi proaktif olmaktır. Öncelikle tüm cihazlarınızın varsayılan şifrelerini mutlaka değiştirin. Akıllı ev aletleri, kameralar ve modemler genellikle “admin/admin” gibi basit şifrelerle gelir. Bu botnet saldırıları için açık davetiye niteliğindedir.
Yazılım güncellemelerini düzenli olarak yapın. Üreticiler, güvenlik açıklarını kapatmak için sürekli güncelleme yayınlar. Bu güncellemeleri ihmal etmek, cihazınızı bot ağına katılmaya hazır hale getirir. Ayrıca güvenilir bir antivirüs yazılımı kullanmak da önemli bir savunma katmanıdır.
Ağ güvenliği için ev veya iş yerinizde bir güvenlik duvarı (firewall) kullanın. Gereksiz portları kapatın ve ağ trafiğini izleyen bir sistem kurun. Anormal veri çıkışları genellikle botnet enfeksiyonunun ilk işaretidir. IoT cihazlarını ayrı bir VLAN’a almak da korunmayı artırır.
Gerçek Hayattan Botnet Saldırısı Örnekleri
En ünlü botnet saldırılarından biri Mirai botnet’idir. 2016 yılında ortaya çıkan Mirai, güvenlik kameraları ve yönlendiriciler gibi IoT cihazlarını hedef aldı. Varsayılan şifreleri kullanarak 600 binden fazla cihazı ele geçirdi ve Dyn DNS sağlayıcısına yönelik DDoS saldırısıyla Twitter, Spotify ve Reddit gibi platformları çökertti.
Bir diğer çarpıcı örnek Emotet botnet’idir. Aslında bir bankacılık truva atı olarak başlayan Emotet, zamanla diğer kötü amaçlı yazılımları dağıtan bir botnet haline geldi. 2021 yılında uluslararası operasyonla çökertilene kadar dünya çapında milyonlarca cihazı enfekte etmişti.
GameOver Zeus ise 2014’te faaliyet gösteren en büyük botnetlerden biriydi. Özellikle bankacılık bilgilerini çalmak için kullanıldı ve 100 milyon doların üzerinde maddi zarara yol açtı. FBI tarafından düzenlenen operasyonla etkisiz hale getirildi.
Uzman Önerileri ve İpuçları
– Tüm cihazlarınızda varsayılan şifreleri mutlaka değiştirin. Karmaşık, uzun ve benzersiz şifreler kullanın. – IoT cihazlarını ayrı bir ağ segmentine alın. Ev ağınızda misafir ağı kullanmak bile koruma sağlar. – Yazılım ve donanım güncellemelerini otomatik olarak yapacak şekilde ayarlayın. Ertelenen her güncelleme bir güvenlik açığıdır. – Bilinmeyen kaynaklardan gelen e-posta eklerini asla açmayın. Botnet enfeksiyonlarının büyük kısmı kimlik avı e-postalarıyla başlar. – Güçlü bir antivirüs ve güvenlik duvarı kullanın. Ücretsiz çözümler genellikle yetersiz kalır, lisanslı yazılımlar tercih edin. – Ağ trafiğinizi düzenli olarak izleyin. Beklenmedik veri çıkışları botnet belirtisi olabilir. – Kullanmadığınız cihazları internetten tamamen ayırın. Eski bir akıllı telefon bile bot ağına katılabilir. – İki faktörlü kimlik doğrulama (2FA) kullanın. Bu, hesap ele geçirme riskini önemli ölçüde azaltır. – Çocukların ve misafirlerin kullandığı cihazlar için ayrı kullanıcı profilleri oluşturun. – Periyodik olarak tüm cihazlarınızı güvenlik taramasından geçirin. Botnet enfeksiyonları genellikle uzun süre fark edilmez.
Sıkça Sorulan Sorular
Botnet saldırısı nedir ve nasıl çalışır?
Botnet saldırısı, kötü amaçlı yazılımla enfekte edilmiş cihazların bir merkezden yönetilerek hedefe toplu saldırı düzenlemesidir. Saldırgan, ele geçirdiği cihazları komuta kontrol sunucusu üzerinden yönlendirir ve DDoS, spam veya veri hırsızlığı gibi eylemler gerçekleştirir.
Cihazımın botnet’in parçası olduğunu nasıl anlarım?
Ani yavaşlama, aşırı ısınma, veri kullanımında beklenmedik artış, bilinmeyen programların çalışması ve sık sık donma gibi belirtiler botnet enfeksiyonuna işaret edebilir. Ayrıca ağ trafiğinizde alışılmadık derecede yüksek veri çıkış. gözlemleyebilirsiniz. Ağınızda normalden fazla sayıda bağlantı isteği veya bilinmeyen IP adreslerine veri gönderimi varsa dikkatli olunmalıdır. Ayrıca cihazınızın durmaksızın internette veri alışverişi yaptığını fark ederseniz hızlıca bir güvenlik taraması yapmanız önerilir.
Botnet saldırısına karşı en etkili bireysel önlem nedir?
En etkili önlem, tüm cihazlarınızda varsayılan şifreleri değiştirmek ve yazılımları güncel tutmaktır. Bunun yanında güçlü bir güvenlik duvarı kullanmak, bilinmeyen e-posta eklerini açmamak ve ağ trafiğinizi periyodik olarak izlemek de kritik öneme sahiptir. Unutmayın ki botnet saldırıları çoğu zaman kullanıcı hatasıyla başlar.
Sonuç
Botnet saldırıları, günümüz dijital dünyasının en sinsi tehditlerinden biridir. Bu saldırılar yalnızca büyük şirketleri değil, sıradan kullanıcıları da hedef alır. Ancak doğru önlemler alındığında risk büyük ölçüde azaltılabilir. Güçlü şifreler, düzenli güncellemeler ve bilinçli internet kullanımı, bot ağlarının parçası olmanızı engellemenin en temel yollarıdır. Unutmayın, siber güvenlik bir lüks değil, günümüzün zorunluluğudur.