Kullanıcı Gruplarındaki Fazla Yetkiler Nasıl Tespit Edilir?
Kullanıcı gruplarında aşırı yetkilerin tespiti, bir organizasyonun bilgi güvenliği stratejisinin kritik bir parçasıdır. Sadece yetkilerin kontrol edilmesi değil, aynı zamanda gereksiz erişimlerin ortadan kaldırılması, veri ihlallerini ve operasyonel hataları engeller. Bu makale, fazla yetkilerin ne olduğunu, neden sorun yaratabileceğini ve nasıl tespit edilebileceğini detaylı bir şekilde ele alacaktır.
Temel Kavramlar ve Tanımlar
Fazla yetkiler, bir kullanıcının veya grubun, işlevlerini yerine getirebilmesi için gerekli olan asgari erişim düzeyinden daha fazla ayrıcalığa sahip olması durumudur. Bu durum, hem güvenlik açıklarını hem de yönetimsel hataları artırır. Rol bazlı erişim kontrolü (RBAC), yetkileri iş rollerine göre tanımlar ve fazla yetkileri önlemek için temel bir çerçeve sunar. RBAC uygulama alanları, finans, sağlık ve devlet sektörlerinde yaygın olarak kullanılmaktadır.
Genellikle Görülen Yetki Aşımları
İlk aşama, sistemdeki tüm kullanıcı rolleri ve izinlerin haritasını çıkararak başlar. Bu harita, hangi kullanıcının hangi kaynaklara eriştiğini gösterir. Daha sonra, işlevsel ihtiyaçlar doğrultusunda minimum erişim gereksinimleri belirlenir. Son olarak, mevcut izinler ile minimum gereksinimler karşılaştırılarak fazla yetkiler tespit edilir. Bu süreç, otomatik araçlarla desteklenebilir ancak manuel inceleme çoğu zaman ayrıntılı bir perspektif sunar.
Otomasyon ile Yetki Denetimi
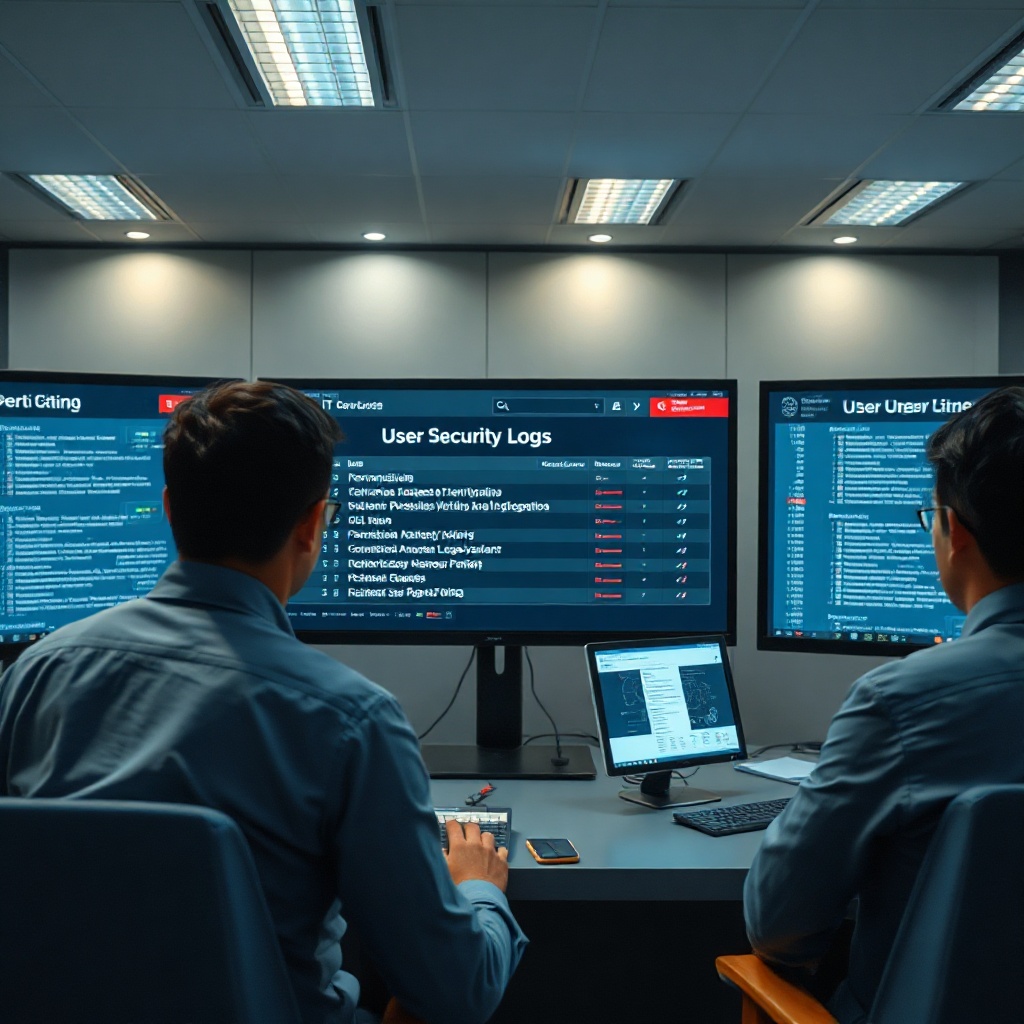
Çoğu kurumsal ortamda, özel yazılımlar sayesinde yetki denetimi otomatikleştirilebilir. En yaygın araçlar, kullanıcı erişim verilerini toplar ve anormallikleri raporlar. Ancak otomasyonun da sınırlamaları vardır; örneğin, bağlamı anlamayan sistemler hata alabilir. Bu nedenle, otomatik raporların insan gözetimiyle doğrulanması şarttır. Otomasyon, tespit sürecini hızlandırır ve hataları azaltır.
En İyi Uygulamalar
İlk yapılandırma aşamasında, “en az ayrıcalık” ilkesine sıkı sıkıya bağlı kalmak gerekir. Her yeni kullanıcı veya rol eklenirken, sadece gerekli izinler tanımlanmalıdır. Düzenli aralıklarla “kullanıcı erişim gözden geçirme” toplantıları düzenlemek, değişen iş ihtiyaçlarını yakından takip etmeye yardımcı olur. Ayrıca, bir yetki değişikliği gerçekleştiğinde ilgili tarafları bilgilendirmek, şeffaflığı artırır.
Sıkça Görülen Hatalar ve Önlemler
Yenilikçi projelerde, yeni geliştiriciler çoğu zaman geniş izinler alır. Bu hatayı önlemek için, geliştirme ortamları ayrı ayrı yönetilmelidir. Diğer bir hata ise, eski kullanıcı hesaplarının silinmemesidir; bu hesaplar hâlâ eski izinleri taşıyabilir. Tüm eski hesapları süzgeçten geçirmek, gereksiz yetkileri ortadan kaldırır. Son olarak, yönetici rolleri için ayrı bir denetim süreci oluşturmak, yüksek riskli erişimleri kontrol altına alır.
Uzman Önerileri ve İpuçları
– İzinleri Kategorize Edin: Erişim kurallarını işlevsel gruplara ayırarak yönetimi kolaylaştırın.
– Minimum Yetki İlkesi: Her kullanıcı için sadece gerekli izinleri verin; gereksiz ayrıcalıkları kaldırın.
– Düzenli İnceleme: En az yılda iki kez tüm kullanıcı izinlerini gözden geçirin; değişiklikleri belgeleyin.
– Rol Değişikliklerini İzleyin: Pozisyon değişikliklerinde otomatik olarak yetkileri güncelleyin.
– Otomatik Uyarılar Kullanın: Anormal erişim desenleri oluştuğunda anında bildirim alın.
– İzleme Kayıtları Tutun: Kim, ne zaman ve hangi izinleri aldığını detaylı loglarda saklayın.
– Eğitim Sağlayın: Kullanıcıların yetkilendirme prosedürleri hakkında farkındalık yaratın.
– İzleme ve Raporlama: Düzenli raporlarla yönetim kademelerine durumu bildirin.
– İzin Revizyonu Süreçleri Oluşturun: Her değişiklik için onay akışı belirleyin.
– [yetki yönetimi] konusundaki güncel yazılımları inceleyerek araç seçimini optimize edin.
Sıkça Sorulan Sorular
Fazla yetkilerin en büyük riskleri nelerdir?
Fazla yetkiler, veri sızıntısı, kötü niyetli iç tehditler ve yasal yaptırımlar gibi riskleri artırır. Ayrıca, sistem hatalarının yaygınlaşmasına da sebep olabilir. Bu nedenle, erken tespit ve düzeltme kritik öneme sahiptir.
RBAC modelini kurmak için hangi adımlar izlenmeli?
İlk olarak iş rollerini tanımlayın, ardından her rol için minimum erişim gereksinimlerini belirleyin. Sonra, kullanıcıları uygun rollere atayın ve sürekli denetim süreçleri ile güncel tutun. Otomasyon araçları bu adımları destekleyebilir.
Otomasyon araçları ne kadar güvenilir?
Otomasyon araçları, veri toplama ve raporlama konusunda hızlıdır. Ancak bağlamı anlamadıkları için insan incelemesiyle doğrulanmalıdır. En iyi sonuç, otomasyon + insan denetimi kombinasyonunda elde edilir.
Fazla yetkileri tespit ettikten sonra ne yapmalı?
İlk olarak, gereksiz izinleri kaldırın veya kısıtlayın. Daha sonra, değişiklikleri belgelendirin ve ilgili tarafları bilgilendirin. Sürekli izleme ile gelecekteki riskleri minimize edin.
Sonuç
Kullanıcı gruplarındaki fazla yetkilerin tespiti, bilgi güvenliği yönetiminde vazgeçilmez bir adımdır. Doğru metodoloji, otomasyon ve düzenli denetimle, organizasyonlar riskleri minimize edebilir ve veri bütünlüğünü koruyabilir. Şeffaflık, sürekli gözden geçirme ve minimum ayrıcalık ilkesi, başarılı bir yetki yönetim stratejisinin temel taşlarıdır.