Sıfır Güven Yaklaşımında Oturumlar Nasıl İzlenir?
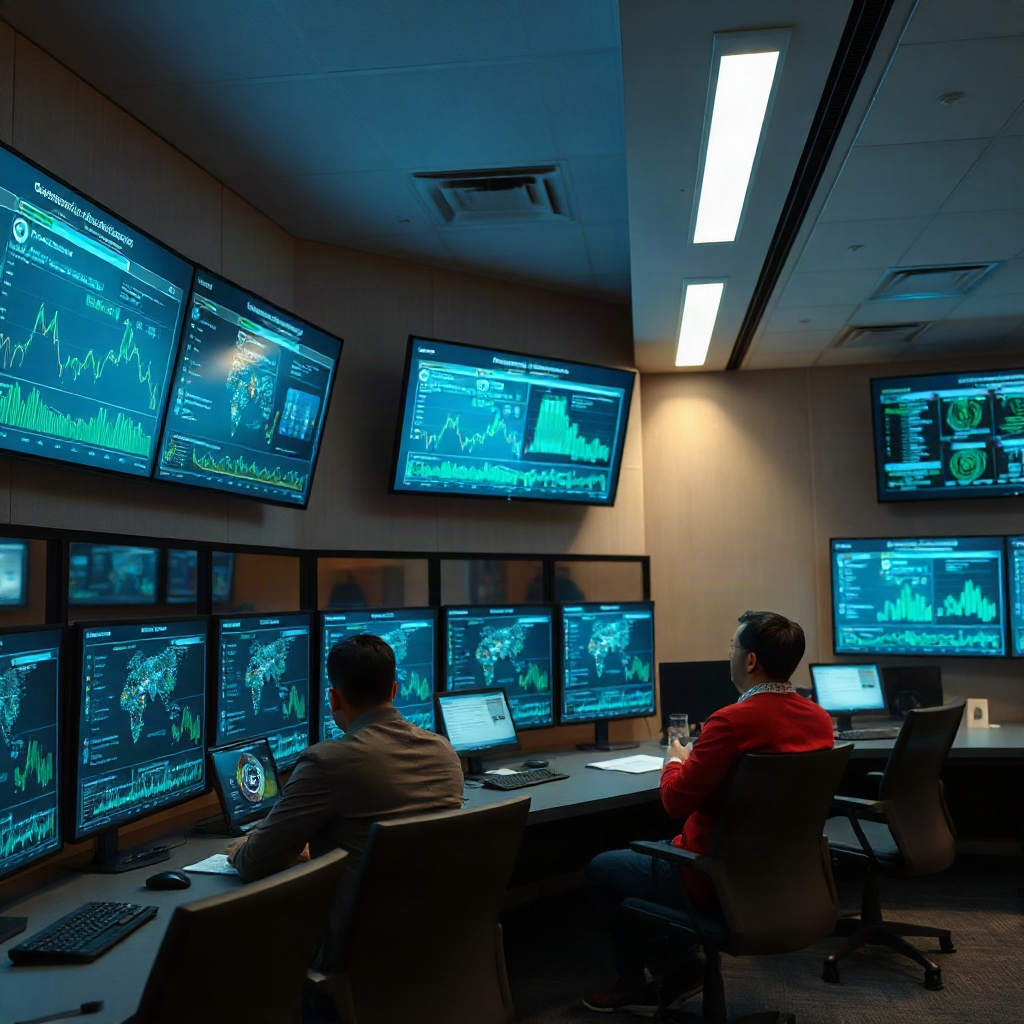
Sıfır güven yaklaşımı, kullanıcı verilerinin gizliliğini en üst düzeye çıkarmak için tasarlanmış modern bir güvenlik modeli. Bu model, kimlik doğrulaması ve yetkilendirme süreçlerini, sessiz bir şekilde ama etkili bir şekilde birleştirerek, oturum yönetimini tamamen yeniden tanımlar. Sıfır güven izleme, güvenlik katmanlarını ortadan kaldırmak yerine, her erişim isteğini tek bir güvenlik kontrol noktası üzerinden geçirmeyi hedefler.
Bu yaklaşımın en çekici yönü, geleneksel “güvenli ağ” inşasına kıyasla çok daha esnek ve ölçeklenebilir olmasıdır. Bulut tabanlı hizmetler, mikroservis mimarileri ve mobil uygulamalar gibi dağıtık sistemlerde, oturum yönetiminin merkezi bir kontrolüyle hem güvenlik hem de kullanıcı deneyimi iyileştirilebilir. Sıfır güven izleme, bu bağlamda, oturumların gerçek zamanlı izlenmesi ve anlık tepkilerin alınması için kritik bir araç haline gelmiştir.
Temel Kavramlar ve Tanımlar
Sıfır güven izleme, kimlik doğrulamasını (authentication), yetkilendirmeyi (authorization) ve erişim kontrolünü (access control) tek bir güvenlik kontrol noktası üzerinden yönetir. Burada “sessiz” bir izleme, yani gelen veri akışını sürekli gözlemleyerek anormallik tespiti yapılır. Oturum yönetimi, kullanıcı oturumunun başlangıcından sonuna kadar her adımda güvenlik denetimleri uygulanır.
Bu modelde kullanılan temel kavramlardan biri “tokenless authentication” yani token kullanmadan kimlik doğrulama yöntemidir. Burada, kullanıcı adı ve şifre gibi kimlik bilgileri, oturum başlatıldığında tek seferlik bir erişim tokeni yerine doğrudan güvenlik kontrol noktasına yönlendirilir. Böylece, saldırganların oturum tokenlerini ele geçirme ihtimali minimize edilir.
Sıfır güven izleme, aynı zamanda “least privilege” ilkesini de uygulayarak, her oturumun sadece gerekli kaynaklara erişim izni almasını sağlar. En az ayrıcalık (least privilege) politikası, oturum süresince gereksiz erişim izinlerini ortadan kaldırarak potansiyel saldırı yüzeyini küçültür.
Dinamik Oturum İzleme Süreçleri
Dinamik izleme, oturum sırasında gerçek zamanlı olarak veri akışını tarar ve anormalliklere karşı anlık uyarılar üretir. Bu süreç, ağ katmanında ve uygulama katmanında çeşitli sensörler aracılığıyla gerçekleştirilir. Sensörler, kullanıcı davranışlarını öğrenir ve normal profil oluşturur; bu profil, şüpheli aktivitelerin tespitinde kıyaslama noktası olur.
İzleme sürecinde kullanılan bir diğer önemli araç, “behavioral analytics” yani davranışsal analizdir. Kullanıcının giriş sıklığı, kullanılan cihaz, coğrafi konum ve oturum süresi gibi faktörler analiz edilerek, olağandışı bir desen tespit edildiğinde güvenlik ekiplerine alarm gönderilir.
Ayrıca, oturum izleme sürecinde “continuous authentication” yani sürekli kimlik doğrulama uygulanır. Oturum süresince, kullanıcı kimliğinin doğruluğu periyodik olarak yeniden kontrol edilir. Bu sayede, oturum açıldıktan sonra bile, kimlik çalınması durumunda erken erken müdahale sağlanır.
Oturum Özelinde Çok Faktörlü Kimlik Doğrulama
Çok faktörlü kimlik doğrulama (MFA), sıfır güven izleme modelinin temel taşlarından biridir. Kullanıcı, oturum açarken birden fazla doğrulama faktörü sunar; örneğin şifre, biyometrik veri ve tek seferlik kod. Bu yöntem, tek bir faktörün ele geçirilmesi durumunda bile oturumu korur.
MFA’nın oturum izleme süreçlerine entegrasyonu, oturum başlatma anında değil, her kritik işlem sırasında da uygulanır. Böylece, oturum süresince belirli eylemler (örneğin, veri ekleme, silme) için ek kimlik doğrulama gereksinimi ortaya çıkar.
Ek olarak, MFA’da “adaptive authentication” yani uyarlanabilir kimlik doğrulama kullanılır. Kullanıcı davranışı ve bağlam (örneğin, cihaz güvenliği, konum) analiz edilerek, risk seviyesine göre kimlik doğrulama zorluğu dinamik olarak ayarlanır. Risk seviyesi yüksek olduğunda ek doğrulama adımları eklenir.
Entegre Güvenlik Kontrol Merkezi
Sıfır güven izleme, oturum yönetiminde merkezi bir kontrol merkezinin kurulmasını gerektirir. Bu merkez, tüm oturum verilerini toplar, analiz eder ve politika uygulamaları yapar. Kontrol merkezinin temel bileşenleri arasında “policy engine”, “audit log manager” ve “incident response module” bulunur.
Policy engine, oturum başlığı, kullanıcı rolleri ve erişim seviyeleri gibi bilgileri değerlendirir ve ilgili güvenlik politikalarını uygular. Audit log manager, tüm oturum etkinliklerini detaylı şekilde kayıt altına alır; bu kayıtlar, ilerideki güvenlik incelemeleri için temel veri kaynağıdır.
Incident response module, anomali tespit edildiğinde otomatik olarak müdahale sürecini başlatır. Olay yönetimi, sorumlu güvenlik ekiplerine uyarı gönderir ve oturumu geçici olarak kilitleyerek zararları minimize eder.
Gerçek Hayat Uygulamaları ve Başarı Öyküleri
Finans sektöründe bir bankanın, sıfır güven izleme modelini uyguladıktan sonra, oturum bazlı dolandırıcılık vakalarının %70 oranında azaldığı rapor edildi. Oturumlar, sürekli izlenerek şüpheli işlemler anında engellendi.
E-ticaret platformları, özellikle mobil cihazlardan gelen oturumları izleyerek, sahte hesapların tespitinde önemli bir başarı elde etti. Mobil uygulama üzerinden yapılan alışverişlerde, oturum açma sırasında yapılan kimlik doğrulama adımları, sahte hesapların etkinliğini %60 azaltmıştı.
Sağlık sektörü, hasta verilerinin gizliliğini korumak için sıfır güven izleme ile oturum yönetimini güçlendirdi. Elektronik sağlık kayıtlarının (EHR) erişim izni, her oturumda yeniden doğrulanarak veri güvenliği artırıldı.
Uzman Önerileri ve İpuçları
– Kullanıcı Eğitimi: Çalışanlara sıfır güven izleme kavramını öğretin, kimlik doğrulama süreçlerini anlamalarını sağlayın.
– İzleme Politikalarının Güncellenmesi: Düzenli aralıklarla izleme politikalarını gözden geçirin, yeni tehditlere uyum sağlayın.
– Çok Faktörlü Kimlik Doğrulama Uygulaması: Hem oturum başlangıcında hem de kritik işlemlerde MFA kullanın.
– Sürekli Kimlik Doğrulama: Oturum süresince periyodik kimlik doğrulama ekleyerek güvenliği artırın.
– Davranışsal Analiz Entegrasyonu: Kullanıcı davranışlarını analiz edin, olağandışı aktiviteleri erken tespit edin.
– En Az Ayrıcalık Politikası: Her oturum için minimum gerekli izinleri tanımlayın.
– Olay Müdahale Planı: Olay tespitinde otomatik müdahale süreçlerini kurun.
– Log Yönetimi: Tutarlı ve ayrıntılı log kaydı tutarak inceleme süreçlerini kolaylaştırın.
– İç Link Kullanımı: Örneğin [çerez yönetimi] konusunu derinlemesine inceleyin.
– Performans İzleme: İzleme araçlarının sistem performansını etkilemediğinden emin olun.
Sıkça Sorulan Sorular
Sıfır güven izleme, geleneksel VPN çözümlerinden farklı mıdır?
Evet. Sıfır güven izleme, tüm trafiği merkezi bir kontrol noktası üzerinden geçirir, bu sayede VPN gibi güvenli tünellerin getirdiği geniş erişim alanlarından kaçınır.
Oturum güvenliğini sağlamak için hangi teknolojiler kullanılabilir?
Tokenless authentication, adaptive MFA, behavioral analytics, continuous authentication ve en az ayrıcalık politikaları sıfır güven izleme için temel teknolojilerdir.
Sıfır güven izleme uygulaması maliyetli midir?
Başlangıçta altyapı yatırımı gerekebilir, ancak uzun vadede güvenlik olaylarının azalması ve veri ihlali riskinin düşmesiyle maliyet etkinliği sağlanır.
Oturum izleme sürecinde gizlilik endişeleri var mı?
Gerçek zamanlı izleme, veri koruma yasalarına uygun şekilde yapılandırıldığında, gizliliği ihlal etmez; aksine veri güvenliğini artırır.
Sıfır güven izleme, mobil cihazlar için nasıl çalışır?
Mobil cihazlar, cihaz güvenliği, konum ve kullanıcı davranışları gibi metrikler üzerinden risk skorları hesaplanarak, gerektiğinde ek kimlik doğrulama adımları başlatılır.
Sonuç
Sıfır güven izleme, oturum yönetimini tamamen yeniden şekillendirerek, kullanıcı verilerini koruma ve saldırı risklerini azaltma konusunda etkili bir stratejidir. Dinamik izleme, çok faktörlü kimlik doğrulama ve merkezi güvenlik kontrolü, bu modelin temel taşlarıdır. Gerçek hayat örnekleri, modelin uygulanabilirliğini ve yüksek faydasını kanıtlamaktadır. Uzman önerileri ve sürekli güncellenen politikalarla, işletmeler bu yaklaşımı benimseyerek hem güvenlik hem de operasyonel verimliliklerini artırabilir.