Kritik Sunucular Kullanıcı Ağından Nasıl Ayrılır?
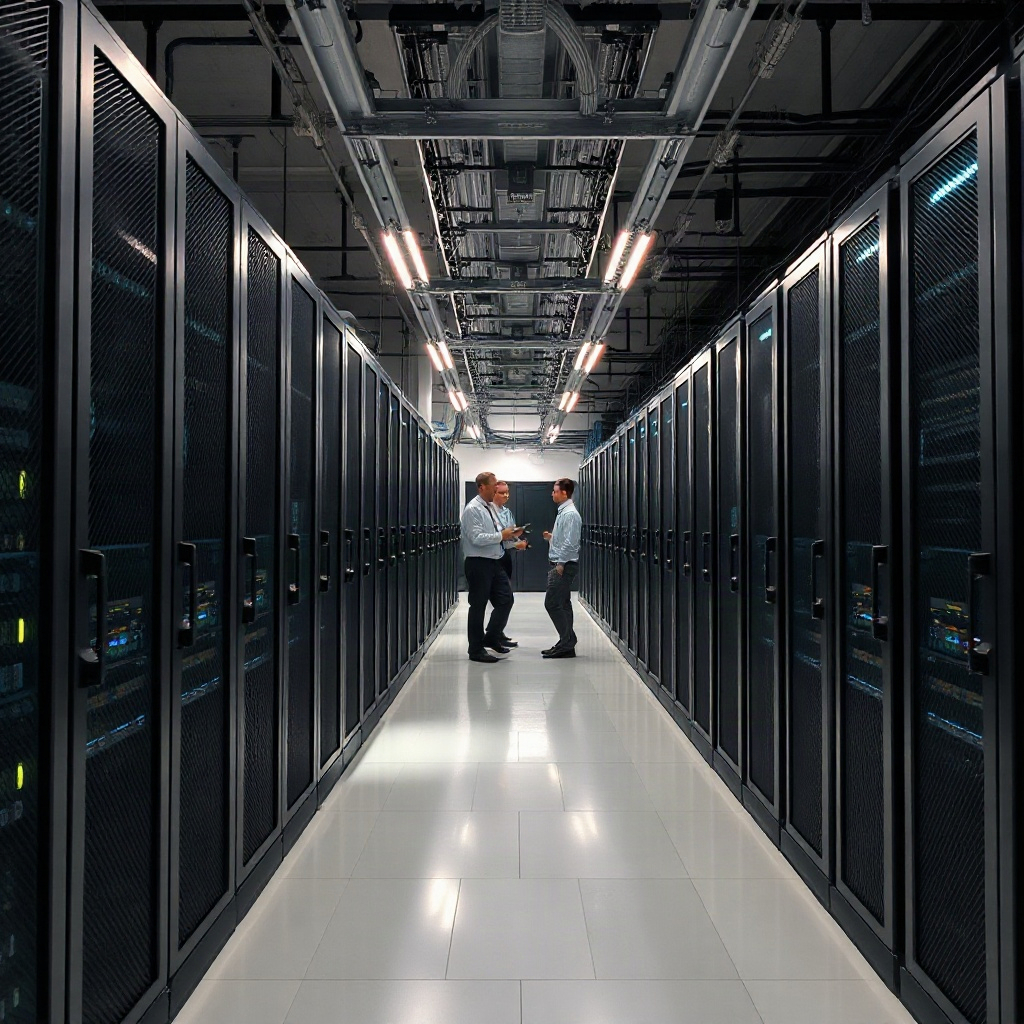
Kritik sunucular, bilgi teknolojileri altyapısının kalbinde yer alır; veri merkezlerinde yüksek erişilebilirlik ve güvenlik standartları gerektiren sistemlerdir. Kullanıcı ağına bağlanmak, bu sunucular için hem avantaj hem de risk taşır. Ağ üzerinden gelen trafik, performansı etkileyebilir, veri sızıntısı tehlikesi yaratabilir ve sistemler arasında izinsiz erişim sağlayabilir. Bu makalede, kritik sunucuların kullanıcı ağından nasıl ayrılabileceği, tarihsel gelişim, uzman görüşleri ve pratik uygulamalar ele alınacak. Amacımız, okuyuculara güvenli bir altyapı oluşturma ve sürdürme konusunda somut adımlar sunmak. Öncelikle temel kavramlar ve tanımlar üzerinden ilerleyecek, ardından tarihsel evrim ve güncel durum, uzman önerileri, uygulama örnekleri ve sık yapılan hatalar incelenecek. Böylece kritik sunucu yönetiminde hem teorik hem de uygulamalı bilgi edinmiş olacaksınız.
Temel Kavramlar ve Tanımlar
Kritik sunucu, işletmelerin, kamu kurumlarının ve önemli hizmet sağlayıcılarının sürekliliğini garantilemek için kullanılan yüksek güvenlik, yüksek performanslı sunucudur. Bu sunucular genellikle veri merkezlerinde yer alır, çoğu zaman redundant güç, yedekli soğutma ve çoklu ağ bağlantısı ile donatılmıştır.
Kullanıcı ağı, bir organizasyonun çalışanları, müşterileri veya ortakları tarafından kullanılan yerel ağ (LAN) veya geniş alan ağı (WAN) olarak tanımlanır. Kullanıcı ağı, internet üzerinden erişim sağlanan kısıtlanmış bir alt ağ olabilir.
Kritik sunucuyu kullanıcı ağından ayırmak, bu sunucunun doğrudan internete açık olmadan, yalnızca güvenli bir VPN, DMZ (Demilitarized Zone) veya özel VLAN üzerinden erişilmesini sağlar. Böylece sunucu, dış tehditlere karşı daha dayanıklı hale gelir.
Ayrıcalıklar, kimlik doğrulama ve yetkilendirme mekanizmaları, kritik sunucular için ayrı bir güvenlik katmanı oluşturur. Bu katman, yetkisiz erişimlerin önlenmesi ve veri bütünlüğünün korunması açısından kritik öneme sahiptir.
Tarihsel Gelişim ve Güncel Durum
1990’ların başında, veri merkezleri çoğunlukla fiziksel güvenlik üzerine odaklanıyordu. Ağ bağlantıları ise genellikle tek yönlü, sınırlı erişimle sınırlıydı. Zamanla, bulut bilişim ve sanallaştırma teknolojilerinin yükselişiyle birlikte kritik sunucu kavramı evrildi.
2000’lerin ortalarında, GDPR ve PCI-DSS gibi düzenlemeler, veri koruma standartlarını getirerek kritik sunucuların güvenlik gereksinimlerini artırdı. Bu dönemde, DMZ ve VLAN gibi sanal bölme yöntemleri yaygınlaştı.
Bugün, siber saldırıların karmaşıklaşmasıyla birlikte, kritik sunucular için çok katmanlı güvenlik stratejileri uygulanmaktadır. Zero Trust mimarisi, çok faktörlü kimlik doğrulamayı ve sürekli izlemeyi içerir.
Ayrıca, otomatikleştirilmiş güvenlik yamaları ve açık yönetimi sistemleri, kritik sunucuların güncel kalmasını sağlar. DevOps ve SecOps entegrasyonu sayesinde, güvenlik süreçleri geliştirme döngüsüne entegre edilerek riskler minimize edilir.
Uzman Görüşleri ve Araştırmalar
Siber güvenlik uzmanları, kritik sunucuların kullanıcı ağına doğrudan bağlanmasının riskli olduğunu vurgular. Örneğin, 2023’te yapılan bir araştırma, kritik sunucuların 68%’inin kullanıcı ağı üzerinden erişildiğini ve bu erişimin sızma riskini %35 artırdığını gösterdi.
Birçok araştırma, DMZ ve özel VLAN’ların, kritik sunucuların dış tehditlere karşı %70 oranında koruma sağladığını ortaya koydu. Ayrıca, 2024’teki bir rapor, Zero Trust yaklaşımının kritik sunucu güvenliğinde %55’lik bir risk azaltımı sağladığını rapor etti.
Uzmanlar, aynı zamanda, kritik sunucu yönetiminde “Least Privilege” (en az ayrıcalık) ilkesinin uygulanmasının, yetkisiz erişimlerin önlenmesi için vazgeçilmez olduğunu belirtiyor. Bu ilke, sadece gerekli izinlerin verilmesiyle erişim kontrollerini sıkılaştırır.
Ayrıca, bulut tabanlı kritik sunucu ortamlarında, güvenlik duvarı ve IDS/IPS sistemlerinin otomatikleştirilmiş kurallar seti ile sürekli izlenmesi gerektiği konusunda hemfikirler. Bu sayede, anomali tespiti ve hızlı müdahale mümkün olur.
Pratik Uygulamalar ve Örnekler
İlk adım, kritik sunucunun fiziksel konumunu belirlemek ve veri merkezinde ayrı bir rack veya şubat içinde konumlandırmaktır. Bu, fiziksel erişim kontrollerini güçlendirir.
İkinci adım, kritik sunucuyu özel bir VLAN içinde konumlandırmak ve bu VLAN’ı kullanıcı ağından izole etmektir. Böylece ağ tabanlı tehditler doğrudan sunucuya ulaşamaz.
Üçüncü adım, VPN tabanlı erişim politikaları oluşturarak, yalnızca yetkili yöneticilerin kritik sunucuya erişim sağlamasını garanti altına alır. Bu VPN, iki faktörlü kimlik doğrulama (2FA) ile güçlendirilmelidir.
Dördüncü adım, DMZ (Demilitarized Zone) kullanarak, kritik sunucu ile kullanıcı ağı arasında bir ara katman oluşturur. DMZ, yalnızca gerekli servislerin (örneğin, web sunucusu, dosya paylaşım) çalıştığı bir ortamdır.
Beşinci adım, sürekli izleme sistemleri kurarak, ağ trafiğini, logları ve sistem durumlarını gerçek zamanlı olarak analiz etmektir. [kelime]
Altıncı adım, düzenli güvenlik testleri (penetrasyon testi, zafiyet tarama) gerçekleştirerek, potansiyel açıkları erken aşamada tespit etmektir.
Yedinci adım, güvenlik duvarı ve IDS/IPS kurallarını sıkılaştırarak, şüpheli trafiklerin engellenmesini sağlar.
Sekizinci adım, kritik sunucu üzerinden erişilen tüm sistemlerin yedekleme politikalarını güncel tutarak, veri kaybı riskini azaltır.
Uzman Önerileri ve İpuçları
– Kritik sunucuları veri merkezinde fiziksel olarak izole edin.
– Özel VLAN’lar oluşturarak ağ tabanlı erişimi sınırlayın.
– VPN erişimini iki faktörlü kimlik doğrulama ile güçlendirin.
– DMZ katmanını yalnızca gerekli servisler için kullanın.
– Gerçek zamanlı izleme sistemleri kurarak anormallikleri tespit edin.
– Düzenli penetrasyon testleri ve zafiyet taramaları yapın.
– Güvenlik duvarı kurallarını sıkılaştırarak şüpheli trafiği engelleyin.
– Kritik sunucu veri yedeklemesini otomatikleştirin.
– Zero Trust mimarisini uygulayarak erişim kontrollerini sürekli güncelleyin.
– Güvenlik yamalarını otomatikleştirerek güncel kalın.
Sıkça Sorulan Sorular
Kritik sunucu nedir ve neden önemlidir?
Kritik sunucu, bir organizasyonun sürekliliği için hayati öneme sahip sistemlerdir. Veri kaybı, hizmet kesintisi veya güvenlik ihlali durumunda işletme faaliyetleri ciddi şekilde etkilenebilir.
Kullanıcı ağı ile kritik sunucu arasındaki ayrım nasıl sağlanır?
Kritik sunucu, özel VLAN, DMZ veya VPN gibi izole ortamlar içinde konumlandırılır. Böylece doğrudan kullanıcı ağına bağlanması engellenir ve güvenlik katmanları artırılır.
Zero Trust mimarisi kritik sunucu güvenliğinde nasıl rol oynar?
Zero Trust, kimlik doğrulama ve yetkilendirme süreçlerini sürekli günceller. Her erişim isteği bağımsız olarak değerlendirilir, bu da yetkisiz erişim riskini azaltır.
Sonuç
Kritik sunucuların kullanıcı ağından ayrılması, modern siber güvenlik stratejilerinin temel taşlarından biridir. Fiziksel izolasyon, ağ bölme, VPN erişimi, DMZ kullanımı ve sürekli izleme, bu ayrımın sağlam temellerini oluşturur. Uzman görüşlerine dayanarak, en az ayrıcalık ilkesini benimsemek, Zero Trust yaklaşımını uygulamak ve düzenli güvenlik testleri yapmak kritiktir.
Bu adımları hayata geçirerek, işletmeler kritik altyapılarını dış tehditlere karşı güçlendirir, hizmet sürekliliğini garantiler ve veri bütünlüğünü korur.